この1週間で、タイムズカーの約660万アカウント、焼肉きんぐの約1,078万件、MrMaxの最大約174万人。大手の情報漏洩の公表が、毎日のように続いている。
リスク対策.comの集計では、わずか1週間で、判明分だけでも2,600万件を超える個人情報が、漏えいした、または漏えいした恐れがある。あるセキュリティー会社は、7月以降に被害が増えていることから、サイバー攻撃にAIが悪用されている可能性が高いとしている(NHK、10月6日)。
漏れた氏名や電話番号、メールアドレスは、このあと本物そっくりのフィッシングに使われる。しかも、昔は「日本語の不自然さ」で見破れたのに、その防波堤をAIが崩したと指摘されている。
ただ、悪い話ばかりじゃない。口座そのものの被害は、2026年に入ってからは減っている。ネットバンキングの不正送金は、2026年上半期が約20億7,000万円で、前年同期からほぼ半減した。
つまり、見分けようとするより、仕組みで守ったほうがいい。
この記事では、銀行と証券の口座を守る4つの方法をまとめた。読み終わったときに、家族や大切な人へ1分で話せるようになっていたら嬉しい。
今、何が起きているのか:1週間で2,600万件超が漏えい
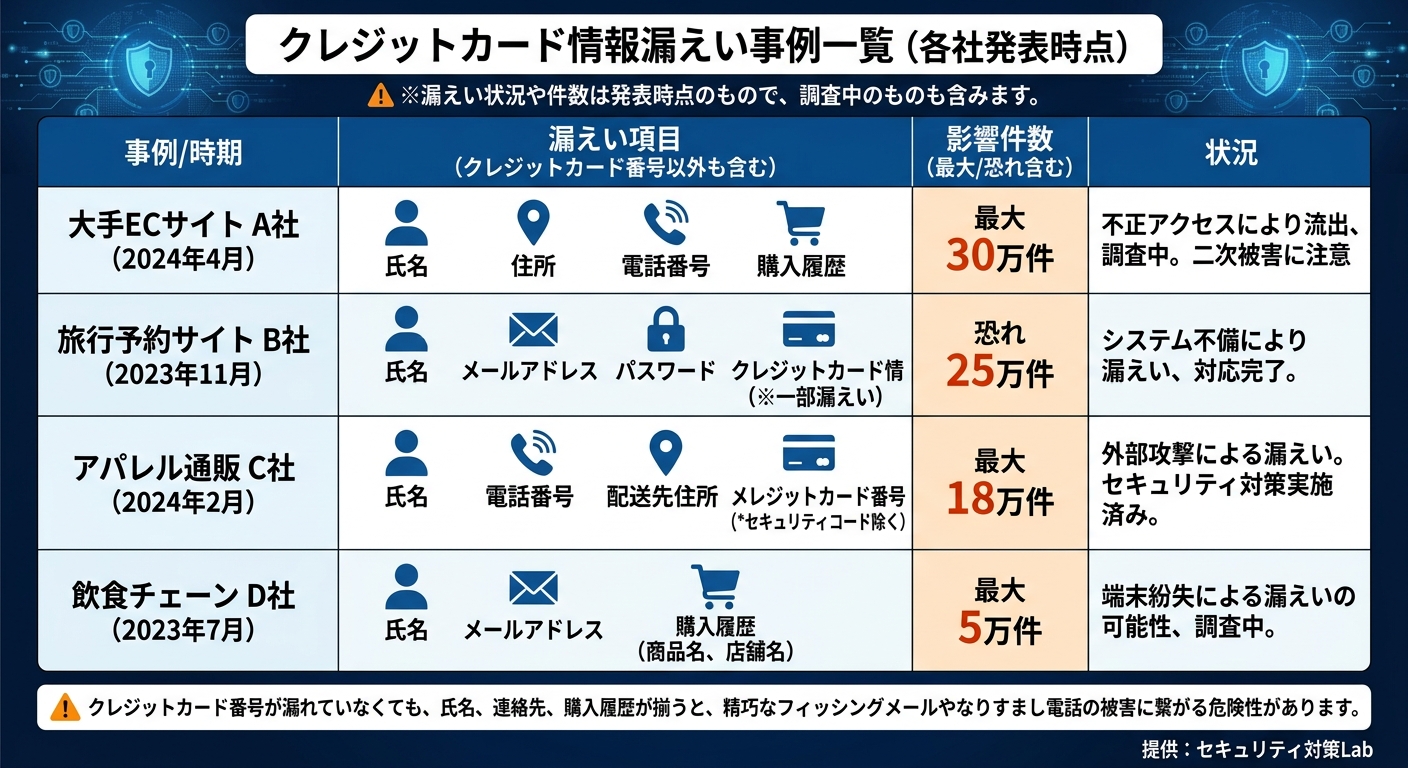
ここ1〜2週間に公表された、主なものを並べてみる。
| 公表日 | 企業・サービス | 規模 | 主な情報 |
|---|---|---|---|
| 9月末〜10月2日 | タイムズカー | 約660万アカウント(うち約160万件は本人確認書類の画像) | 個人情報、運転免許証の画像など |
| 10月5日 | 焼肉きんぐ(物語コーポレーション) | 1,078万8,963件 | 会員番号、氏名、メールアドレス、電話番号(決済情報は保有していないと発表) |
| 10月6日 | MrMax | 最大約174万人 | 会員情報 |
| 10月6日 | GMOリサーチ&AI | 最大94万件余 | 会員の氏名、住所など |
| 10月5日 | 大和証券(委託先のサーバー) | 約11万人分(流出の恐れ) | 個人情報 |
| 10月2日 | ヤマト運輸、佐川急便 | 調査中 | 氏名、住所、電話番号など(流出の可能性) |
数字は各社の発表時点のもので、「最大」や「恐れ」を含む。調査中のものもある。
クレジットカード番号が漏れていないから安心、とは言い切れないと思う。氏名、電話番号、メールアドレス、購入履歴が揃うと、本物そっくりの連絡が作れるからだ。セキュリティ対策Labも、漏えい後のフィッシングやなりすまし電話に備えるよう呼びかけている。
なぜ「日本語の壁」が効いていたのか
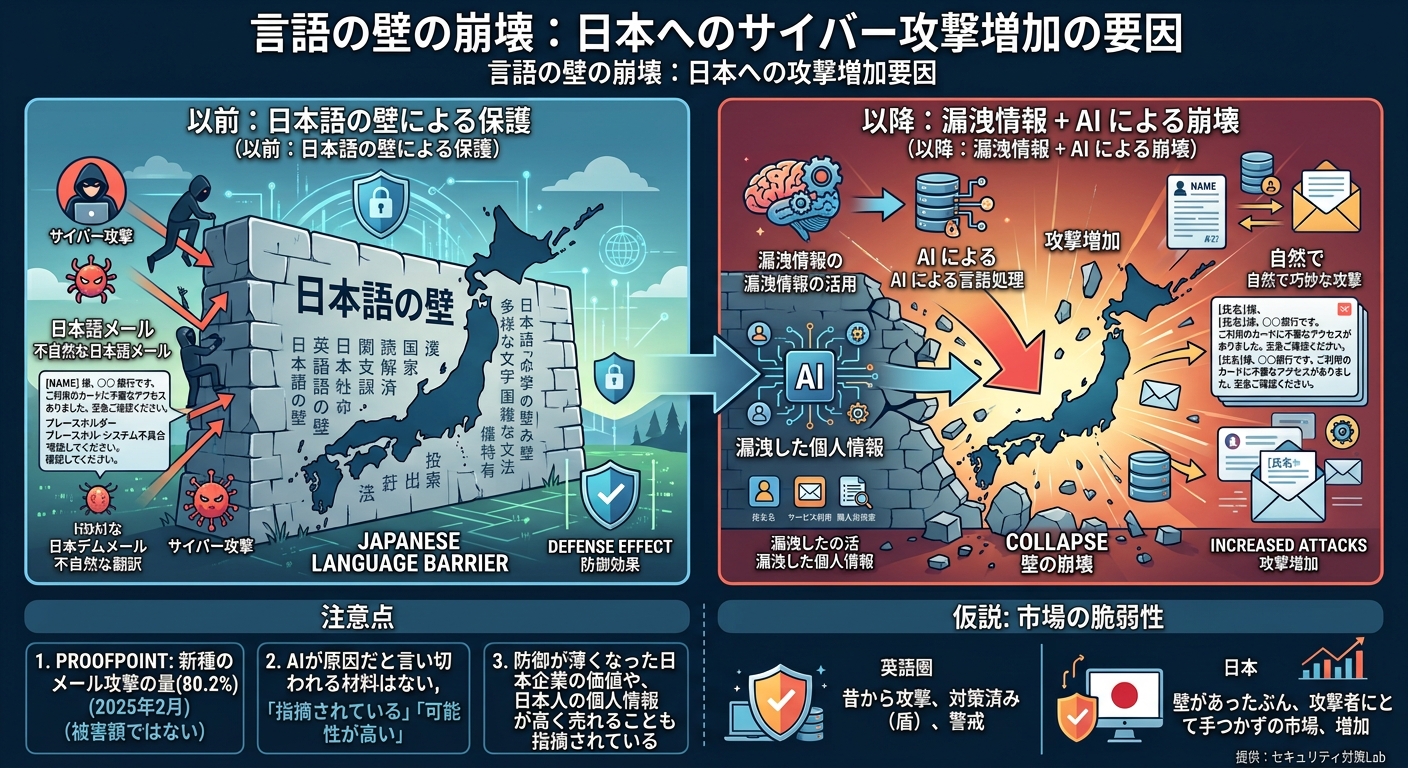
少し前まで、日本語のフィッシングメールは、てにをはの間違いや誤字で見破れることが多かった。難しい日本語が、結果として防波堤になっていたわけだ。
生成AIは、この壁を崩したと言われている。日本語が話せない人でも、母国語で指示すれば、自然な日本語のメールが作れる。
| 以前 | 今 | |
|---|---|---|
| 攻撃メールの日本語 | 文法や誤字で不自然 | 自然で、違和感が少ない |
| 見分け方 | 日本語の違和感で気づける | 文面だけでは難しい |
| 攻撃者から見た日本 | 手間のかかる市場 | 低コストで狙える市場 |
セキュリティ会社Proofpointの調査では、2025年2月に観測された新種のメール攻撃のうち、量で見て80.2%が日本向けだった。NECも、2025年に世界で最もフィッシングメールの標的になった国は日本だと紹介していて、要因の1つにAIによる言語の壁の低下を挙げている。
ここは自分の見方だけど、今回のように大量の個人情報が漏れると、その人の名前や使っているサービスを入れた自然な文面が、簡単に作れてしまう。
漏洩と、AIによる日本語の壁の崩壊は、セットで考えたほうがいいと思う。
ただ、気をつけたい点が3つある。
- Proofpointの80%は、2025年2月の「新種のメール攻撃の量」の割合で、被害額の割合ではない
- AIが原因だと言い切れる材料はなく、「指摘されている」「可能性が高い」という段階
- 理由は言語だけじゃなく、防御が薄くなった日本企業の価値や、日本人の個人情報が高く売れることも指摘されている
英語圏のほうが狙われそうなのに、なぜ日本なのか。
自分の仮説は、英語圏は昔から攻撃が多くて、対策も利用者の警戒も進んでいる。日本は壁があったぶん、攻撃者にとって手つかずの市場だった、というもの。ただ、英語圏と比べたデータは確認できていないから、あくまで仮説として書いておく。
口座の被害は半減している:仕組みは効く
警察庁が9月10日に公表した2026年上半期のまとめで、ネットバンキングの不正送金被害は約20億7,000万円だった。前年同期から約51%減っている。
| 2025年(通年) | 2026年上半期(1〜6月) | |
|---|---|---|
| 不正送金の被害額 | 約103億9,700万円(過去最悪) | 約20億7,000万円(前年同期比で約51%減) |
| フィッシング報告件数 | 245万4,297件 | 約73万件 |
| 被害額の内訳 | 個人が約55%、法人が約45% | 法人が約8割 |
期間が違うから、比べるなら前年同期比の約51%減のほうを見てほしい。
日経によると、個人は口座の認証情報を守る対策が進んだ一方で、金融機関をかたる巧妙な手口で企業を狙うケースが増えている。証券口座は、2025年3〜5月に被害が急増して、不正売買金額は約5,780億円にのぼった(警察庁)。2026年の最新の数字は、確認できていない。
ここも自分の見方だけど、2025年が過去最悪だった反動という面もあるかもしれなけど、口座の被害が減っているのは、多要素認証のような仕組みが効いているからだと思う。だとしたら、漏えいが急増している今こそ、その仕組みを自分の口座に入れておく価値がある。
経営者のお客さんには、社長を名乗って送金させる「ニセ社長詐欺」の話も、一言添えられるかもしれない。2026年上半期で約39億円の被害が出ている。
見分けようとするのをやめて、仕組みで防ぐ
偽サイトの手口は、さらに進んでいる。パスワードに加えて入力するワンタイムパスワードまで、偽サイトで盗み取る「リアルタイムフィッシング」も確認されている。
だから金融庁も、証券会社にフィッシングに強い多要素認証を求めた。文面を疑う力に頼らずに、仕組みで守る必要があるんだと思う。
やることは4つ。銀行でも証券でも同じだ。
| # | やること | なぜ効くのか |
|---|---|---|
| 1 | ログインにパスキーか2段階認証を設定する | IDとパスワードが漏れても、スマホが手元になければ入れない |
| 2 | メールやSMSのリンクからログインしない | 偽サイトに入力させる手口を、入口で止められる |
| 3 | パスワードを使い回さない | 1つ漏れても、他のサービスに広がらない |
| 4 | 取引や出金、振込の通知をオンにする | 身に覚えのない操作に、すぐ気づける |
今日1つだけやるなら、1番。2段階認証は無料で、数分で設定できる。選べるなら、SMSのコードよりパスキーのほうが偽サイトに強いと言われている。ただ、使える方法は金融機関ごとに違うから、自分の口座の設定画面で確認してみてほしい。
使っているサービスから漏えいの連絡が来たら、そのパスワードを変えて、同じものを使っている他のサービスも変える。
暗号資産を持っている人は、もう1つある。秘密鍵や復元フレーズは、誰にも教えない。サポート担当を名乗る相手でも、だ。
もし怪しい連絡が来たら
- 返信しない。リンクも開かない
- 公式アプリか、登録済みのブックマークから、自分でログインして確認する
- 漏えいのお知らせを装ったメールも来るかもしれないから、お知らせは公式サイトで確認する
- 身に覚えのない取引があったら、届いた連絡には返さずに、銀行や証券会社の公式窓口へ自分で連絡する
まとめ:人に話すなら、この3つ
- 今、記録的な情報漏洩が続いていて、漏れた情報はフィッシングに使われる
- 生成AIで日本語の壁が崩れて、偽メールは見分けにくくなったと指摘されている
- それでも、2段階認証などの仕組みで、口座の被害は減らせている。だから、見分けるより仕組みで守る
まだ何も起きていなくても、漏れた情報は今この瞬間、悪用の準備が進んでいるかもしれない。
家族に話すなら、この一言で足りると思う。「メールの日本語が自然でも、もう信用する材料にならない。ログインはいつも公式アプリから、認証は2段階にしておこう」。
今日やるのは1つだけ。銀行と証券、どちらでもいいから、2段階認証の設定を確認してみる。